

QR कोड फ्रॉड: सणासुदीच्या खरेदीत स्कॅन करण्याआधी सावध राहा, अकाउंट होऊ शकतं रिकामं
गणपती आणि नवरात्राच्या खरेदीत QR कोड स्कॅन करून पैसे देणं सोपं वाटतं, पण चोरटे नेमकं याच सवयीचा फायदा घेत आहेत. एका चुकीच्या स्कॅनमुळे बँक अकाउंट खाली होऊ शकतं.
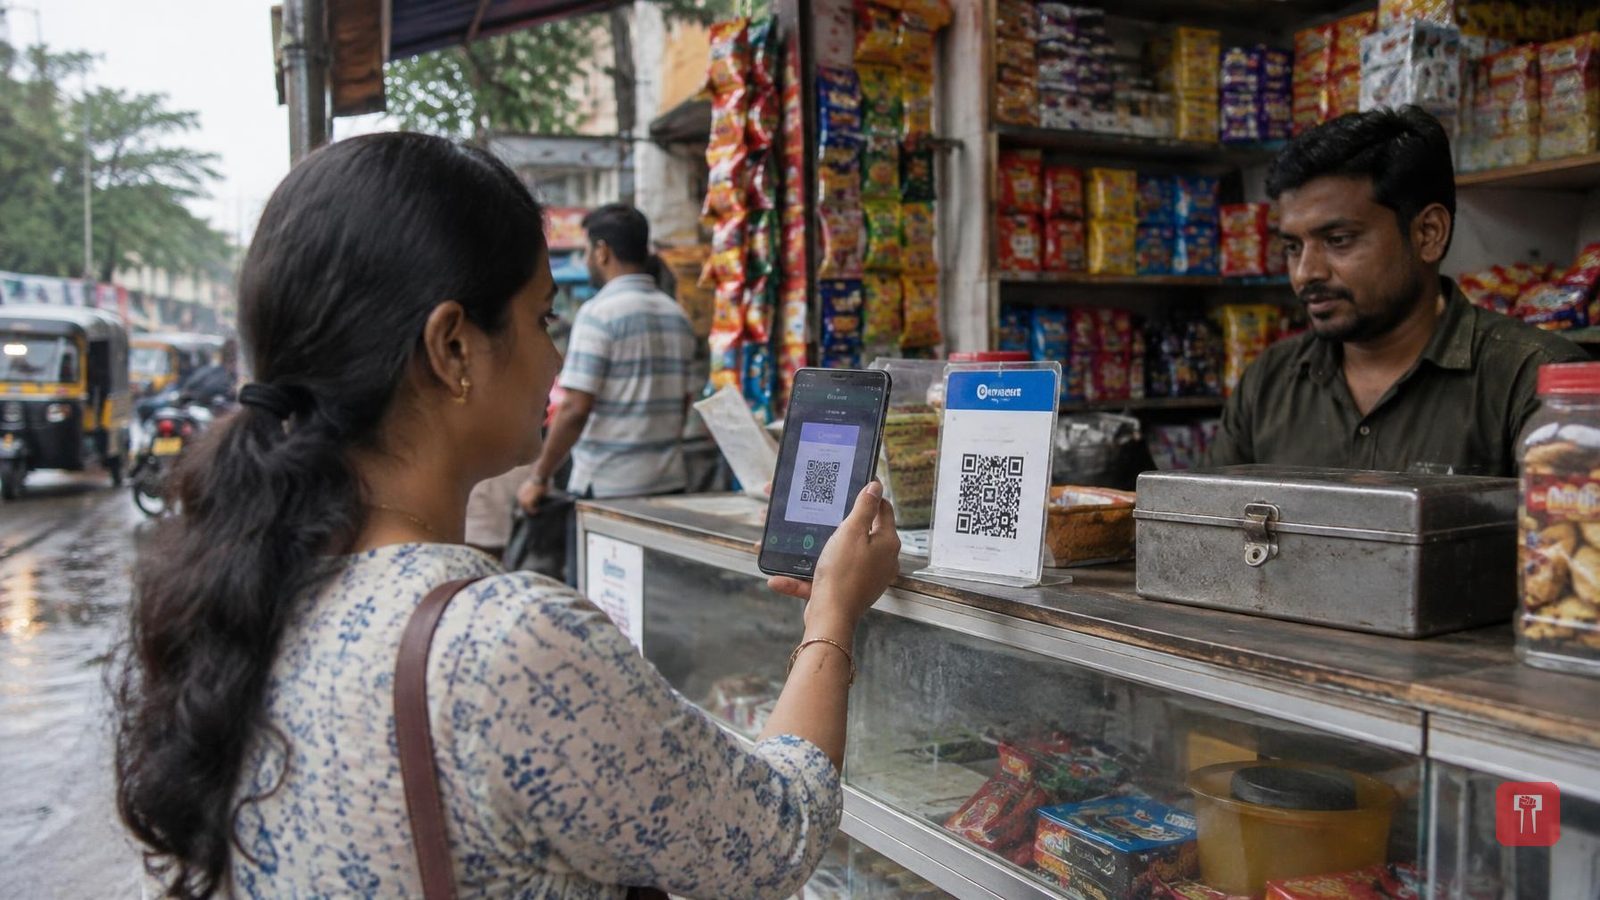
चहा घ्यायचा असला तरी आपण आता खिशातून फोन काढतो आणि QR कोड स्कॅन करून पैसे देऊन टाकतो. पेमेंटची ही सवय इतकी सोपी झालीय की आपण त्यामागचा धोका लक्षातच घेत नाही. आणि नेमकी हीच गोष्ट सायबर चोरट्यांच्या फायद्याची ठरतेय. या फसवणुकीला QR Code फ्रॉड म्हणतात, आणि एकदा या फ्रॉडमध्ये पैसे गेले की ते परत मिळवणं फार अवघड जातं. QR कोड सेफ आहेत असं आपल्याला वाटत असतं, पण त्यामागे लपलेले सायबर गुन्हे आपल्या नजरेला पडत नाहीत आणि गुन्हेगार नेमकं याचाच फायदा उठवतात.
ही फसवणूक नक्की कशी घडते हे समजून घेणं गरजेचं आहे. QR कोड म्हणजे एक चौकोनी बारकोड असतो, ज्यात एक लिंक किंवा UPI आयडी लपलेला असतो. कोड स्वतः वाईट नसतो, पण त्यामागे जोडलेली लिंक वाईट असू शकते. चोरटे यासाठी दोन पद्धती वापरतात. पहिली पद्धत म्हणजे दुकानातला मूळ QR बदलून टाकणं. एखाद्या दुकानात Paytmचा QR लावलेला असतो, आणि चोरटा त्यावर स्वतः बनवलेला बनावट QR चिकटवून जातो. गिऱ्हाईकाने तो स्कॅन केला की पैसे दुकानदाराकडे न जाता चोराच्या अकाउंटमध्ये जातात. काही वेळा एखाद्या बनावट वेबसाईटवर नेऊन तिथे बँकेची माहिती मागितली जाते, आणि ती माहिती दिली की अकाउंट रिकामं होतं.
दुसरी पद्धत सर्वाधिक वापरली जाते. फोन किंवा मेसेजवर सांगितलं जातं की "तुम्हाला 5000 रुपयांचा कॅशबॅक लागलाय", "तुमची लॉटरी लागलीय" किंवा "मी OLXवरून बोलतोय, तुमचं सामान घ्यायचंय, पैसे पाठवतो." त्यानंतर एक QR कोड पाठवून तो स्कॅन करून UPI पिन टाकायला सांगितलं जातं, की पैसे खात्यात येतील. नेमकी येथेच लोक फसतात. RBIने स्पष्ट सांगितलं आहे की पैसे घेण्यासाठी कधीही QR स्कॅन करावा लागत नाही आणि पिनही टाकावा लागत नाही. पिन फक्त पैसे पाठवतानाच वापरला जातो. पैसे येणार म्हणून पिन टाकला, तर उलट खात्यातून पैसे कट होतात.
या फसवणुकीचा आणखी एक प्रकार आहे तो Quishing, म्हणजे QR आणि Phishing यांचं मिश्रण. बनावट QR स्कॅन केला की तो नकळत फोनमध्ये व्हायरस टाकू शकतो. हा व्हायरस फोनमधले पासवर्ड आणि OTP चोरून थेट चोराच्या सर्व्हरवर पाठवतो, आणि याची जाणीवही होत नाही तोवर अकाउंट रिकामं झालेलं असतं.
या फसवणुकीपासून वाचण्यासाठी काही गोष्टी लक्षात ठेवायला हव्यात. QR स्कॅन केल्यावर फोनवर जे नाव दिसतं ते दुकानाच्या नावाशी जुळतंय का हे आधी तपासून घ्यावं, वेगळं नाव दिसलं तर लगेच पेमेंट रद्द करावं. पैसे घेण्यासाठी कधीही पिन लागत नाही हा नियम कायम लक्षात ठेवावा आणि कोणी मागितला तरी तो देऊ नये. WhatsApp किंवा Telegramवर आलेला कोणताही अनोळखी QR स्कॅन करू नये, आणि लॉटरी किंवा कॅशबॅकच्या भानगडीत पडू नये, कारण फुकट कोणीच पैसे देत नाही. Google Pay, PhonePe, BHIM ही जी ॲप्स वापरली जातात ती नेहमी अपडेट ठेवावीत, कारण त्यात नवीन सिक्युरिटी फीचर्स येत राहतात.
तरीही फसवणूक झालीच तर घाबरून न जाता लगेच कृती करावी. पहिला एक तास सर्वात महत्त्वाचा असतो, याला Golden Hour म्हणतात. त्वरित 1930 या सायबर हेल्पलाईन नंबरवर फोन करावा आणि cybercrime.gov.in या सरकारी वेबसाईटवर जाऊन तक्रार नोंदवावी. लवकर तक्रार केली तर पोलीस पैसे होल्ड करू शकतात. तंत्रज्ञान चांगलं आहे, पण वापरताना डोळे उघडे ठेवायला हवेत. स्कॅन करण्याआधी चार वेळा विचार करावा, आणि थोडीही शंका आली तर स्कॅन करूच नये.
